বৃহস্পতিবার, ১৫ অক্টোবর ২০২৬, ০২:৫১ পূর্বাহ্ন

ফ্রিজের ওপর সাইবার হামলার কথা আগে শুনেছেন? ফ্রান্সের শত শত সুপারমার্কেটে এমনটা হলো কেন
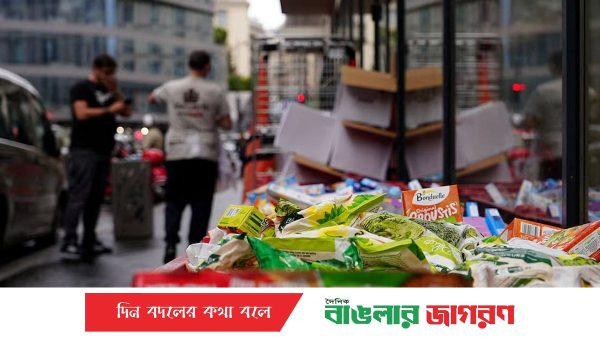
প্রযুক্তি ডেস্ক: সম্প্রতি ফ্রান্সের শত শত সুপারমার্কেটের হিমায়নব্যবস্থায় নজিরবিহীন এক সাইবার হামলা চালানো হয়েছে। ডেনমার্কের প্রযুক্তিপ্রতিষ্ঠান ড্যানফসের তৈরি কোল্ড স্টোরেজ নিয়ন্ত্রণকারী সফটওয়্যারে হ্যাকাররা অনধিকার প্রবেশ করে। এর ফলে দেশটির বড় বড় চেইন শপের ফ্রিজার ও হিমাগারগুলোর তাপমাত্রা অস্বাভাবিকভাবে বৃদ্ধি পায়।
হ্যাকাররা দূর থেকে ফ্রিজের স্বাভাবিক ডিফ্রস্টিং বা বরফ গলানোর প্রক্রিয়া দীর্ঘায়িত করে ফেলে। এতে হিমায়িত খাবার ঠান্ডা রাখার পরিবর্তে ফ্রিজগুলো একটানা গরম বাতাস ছড়াতে শুরু করে। কোনো কোনো দোকানে তাপমাত্রা প্রায় ৫০ ডিগ্রি সেলসিয়াসে পৌঁছানোর কারণে তাজা ও হিমায়িত খাবার রাতারাতি নষ্ট হয়ে যায় এবং কোথাও কোথাও ছোটখাটো অগ্নিকাণ্ডের ঘটনাও ঘটে।
ইন্টারমার্শে, নেত্তো, ক্যারফুর ও মনোপ্রিক্সের মতো শীর্ষস্থানীয় সুপারমার্কেট চেইনের প্রায় সাতশ দোকান এই হামলার শিকার হয়। কোল্ড চেইন বা নিরাপদ খাদ্য সংরক্ষণের নির্ধারিত তাপমাত্রা বজায় না থাকায় স্বাস্থ্যঝুঁকি এড়াতে বাধ্য হয়ে বিপুল পরিমাণ পণ্য ফেলে দিতে হয়। কুপারেটিভ ইউয়ের প্রধান ডমিনিক শেলচার এই ঘটনাকে খাদ্য সরবরাহ ব্যবস্থার ওপর একটি অপ্রত্যাশিত ও অত্যন্ত গুরুতর আঘাত হিসেবে আখ্যায়িত করেছেন।
ড্যানফস জানিয়েছে, হামলায় ক্ষতিগ্রস্ত অধিকাংশ নিয়ন্ত্রণব্যবস্থা পুরোনো মডেলের ছিল যেগুলোতে নিয়মিত নিরাপত্তা আপডেট করা হতো না। দেশটির অর্থমন্ত্রী রোল্যান্ড লেস্কিউর জানিয়েছেন, এই ঘটনায় জাতীয় খাদ্য সরবরাহে বড় কোনো সংকট তৈরি না হলেও এটি খাদ্যনিরাপত্তার ভিত্তিকে নাড়া দিয়েছে। প্যারিসের পাবলিক প্রসিকিউটর কার্যালয়ের সাইবার অপরাধ দমন বিভাগ বর্তমানে এই ঘটনার তদন্ত করছে এবং এখন পর্যন্ত কেউ এর দায় স্বীকার করেনি।